नवीनतम
फीचर्ड
राजनीति
भारत
स्वतंत्र प्रभात।
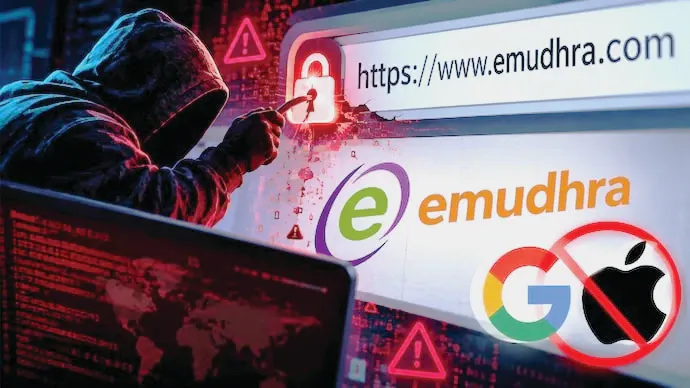
नई दिल्ली। इंटरनेट पर किसी बैंक, ई-कॉमर्स प्लेटफॉर्म या सरकारी वेबसाइट को खोलते समय यूआरएल में HTTPS और ताले का निशान देखकर लोग उसे सुरक्षित मान लेते हैं। लेकिन वेबसाइट की डिजिटल पहचान प्रमाणित करने वाली व्यवस्था में ही खामी सामने आ जाए, तो यह भरोसा जोखिम में पड़ सकता है। भारतीय डिजिटल सर्टिफिकेट कंपनी ई-मुद्रा से जुड़ा मामला इसी गंभीर चुनौती को उजागर करता है।
कंपनी के अंतरराष्ट्रीय वेबसाइट सुरक्षा कारोबार से संबंधित आठ सर्टिफिकेट अथॉरिटी की निजी क्रिप्टोग्राफिक की में कमजोरी सामने आई है। इसके बाद गूगल, मोजिला, एप्पल और माइक्रोसॉफ्ट ने प्रभावित सर्टिफिकेट और की के खिलाफ सुरक्षा कदम उठाए हैं। भारत सरकार ने भी मामले की जांच के लिए विशेष टीम गठित की है।
इस घटना ने कई अहम सवाल खड़े किए हैं। डिजिटल की बनाने की प्रक्रिया में चूक कैसे हुई? क्या इस कमजोरी का इस्तेमाल करके यूजर्स का डेटा चोरी किया गया? स्वतंत्र सुरक्षा ऑडिट में यह खामी पहले क्यों नहीं पकड़ी गई? और जांच के बाद जिम्मेदारी किसकी तय होगी?
क्या है डिजिटल सर्टिफिकेट और कैसे करता है काम?
ई-मुद्रा भारत की एक कंपनी है, जो डिजिटल सिग्नेचर सर्टिफिकेट और ई-साइन जैसी सेवाएं प्रदान करती है। इसके अंतरराष्ट्रीय कारोबार में वेबसाइटों और सॉफ्टवेयर के लिए डिजिटल सर्टिफिकेट जारी करने की सेवाएं भी शामिल हैं।
इंटरनेट पर किसी वेबसाइट की पहचान प्रमाणित करने के लिए डिजिटल सर्टिफिकेट का इस्तेमाल होता है। इसे जारी करने वाली संस्था को सर्टिफिकेट अथॉरिटी यानी सीए कहा जाता है। यह व्यवस्था ब्राउजर को यह जांचने में मदद करती है कि वेबसाइट की डिजिटल पहचान भरोसेमंद है या नहीं।
डिजिटल सर्टिफिकेट पर क्रिप्टोग्राफिक तरीके से हस्ताक्षर किए जाते हैं। इसके लिए संबंधित निजी की का इस्तेमाल होता है। यदि किसी हमलावर को ऐसी निजी की मिल जाए या वह उसे निकालने में सफल हो जाए, तो वह फर्जी सर्टिफिकेट बनाने की कोशिश कर सकता है।
ऐसी स्थिति में, यदि ब्राउजर उस फर्जी सर्टिफिकेट पर भरोसा करे और हमलावर नेटवर्क ट्रैफिक के बीच हस्तक्षेप करने की स्थिति में हो, तो उपयोगकर्ता का कनेक्शन खतरे में पड़ सकता है। हालांकि, इसका अर्थ यह नहीं है कि केवल HTTPS का निशान दिखने से हर वेबसाइट असुरक्षित हो जाती है। HTTPS सुरक्षा की महत्वपूर्ण परत है, लेकिन इसके पीछे इस्तेमाल होने वाली पूरी प्रमाणन व्यवस्था का मजबूत होना भी जरूरी है।
निजी की की छोटी वैल्यू ने बढ़ाई चिंता
इस मामले की सबसे गंभीर बात प्रभावित निजी की की वैल्यू से जुड़ी है। उपलब्ध तकनीकी जानकारी के अनुसार, प्रभावित P-384 एलिप्टिक कर्व क्रिप्टोग्राफी की आठ निजी की की वैल्यू अपेक्षित रूप से बड़ी और अप्रत्याशित होने के बजाय बेहद छोटी थीं। रिपोर्ट में ये वैल्यू 4, 56, 66, 115, 155, 156, 230 और 237 बताई गई हैं।
क्रिप्टोग्राफी में निजी की को इस तरह तैयार किया जाना चाहिए कि उसे सार्वजनिक जानकारी के आधार पर निकालना व्यावहारिक रूप से असंभव हो। लेकिन यदि की की वैल्यू बहुत छोटी हो, तो संभावित वैल्यू की जांच करके उसे खोज निकालना संभव हो सकता है।
यह समस्या P-384 एल्गोरिदम की मूल कमजोरी नहीं, बल्कि निजी की तैयार करने की प्रक्रिया में हुई संभावित चूक से संबंधित है। मजबूत क्रिप्टोग्राफिक एल्गोरिदम का इस्तेमाल तभी प्रभावी होता है, जब उसके साथ सही तरीके से की जनरेशन और सुरक्षा नियंत्रण भी लागू किए जाएं।
कंपनी ने क्या सफाई दी?
ई-मुद्रा के मुताबिक, प्रभावित सर्टिफिकेट अप्रैल 2025 में आयोजित की जनरेशन प्रक्रिया के दौरान तैयार हुए थे। कंपनी ने कहा कि आठ प्रभावित सर्टिफिकेट में से केवल एक का उत्पादन वातावरण में इस्तेमाल हुआ था, लेकिन उसके माध्यम से वेबसाइटों के लिए अंतिम सर्टिफिकेट जारी नहीं किया गया।
कंपनी का यह भी कहना है कि उसकी रूट सीए निजी की और अन्य इंटरमीडिएट सीए प्रभावित नहीं हुए। उसने अपने बुनियादी ढांचे से समझौता होने और डेटा ब्रीच की बात से इनकार किया है।
उपलब्ध सार्वजनिक जानकारी से अभी यह साबित नहीं होता कि इस खामी का इस्तेमाल करके किसी वास्तविक हमले को अंजाम दिया गया या किसी यूजर का डेटा चोरी हुआ। हालांकि, डेटा चोरी का प्रमाण नहीं मिलना और सुरक्षा जोखिम का मौजूद होना दो अलग-अलग बातें हैं।
गूगल, मोजिला और अन्य कंपनियों ने उठाए कदम
प्रभावित की की जानकारी सामने आने के बाद प्रमुख तकनीकी कंपनियों ने सुरक्षा उपाय लागू किए।
गूगल ने बताया कि प्रभावित छह टीएलएस इंटरमीडिएट सर्टिफिकेट अथॉरिटी से जुड़े सर्टिफिकेट कार्रवाई से पहले सर्टिफिकेट ट्रांसपेरेंसी लॉग में दर्ज नहीं थे। ये सार्वजनिक लॉग वेबसाइटों के सर्टिफिकेट की निगरानी में मदद करते हैं। गूगल ने क्रोम और एंड्रॉयड यूजर्स की सुरक्षा के लिए प्रभावित की को ब्लॉक करने के कदम उठाए।
मोजिला ने फायरफॉक्स में वनसीआरएल के माध्यम से प्रभावित सर्टिफिकेट को ब्लॉक किया। उपलब्ध रिपोर्ट के अनुसार, एप्पल और माइक्रोसॉफ्ट ने भी संबंधित सर्टिफिकेट के खिलाफ कार्रवाई की।
क्लाउडफ्लेयर ने कहा कि उसने अपने सिस्टम में सुरक्षा उपाय लागू किए और उसकी जांच में अपनी सेवाओं पर इस खामी के दुरुपयोग का सबूत नहीं मिला। कंपनी ने यह भी संकेत दिया कि कुछ ग्राहकों को अपने सॉफ्टवेयर, सर्टिफिकेट स्टोर और अन्य सिस्टम अपडेट करने पड़ सकते हैं।
सर्टिफिकेट को ब्लॉक करने के बाद भी कुछ पुराने या विशेष प्रकार के सॉफ्टवेयर में जोखिम बना रह सकता है, यदि वे निरस्तीकरण संबंधी जानकारी समय पर प्राप्त नहीं करते। इसलिए प्रभावित सिस्टम की पहचान और आवश्यक अपडेट करना महत्वपूर्ण है।
सरकार ने जांच के लिए बनाई विशेष टीम
इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय (MeitY) के अनुसार, ई-मुद्रा के घरेलू और अंतरराष्ट्रीय कारोबार की नियामकीय व्यवस्थाएं अलग-अलग हैं।
भारत में डिजिटल सिग्नेचर सर्टिफिकेट और ई-साइन सेवाएं नियंत्रक प्रमाणन प्राधिकरण (CCA) के नियमन के अंतर्गत आती हैं। वहीं, अंतरराष्ट्रीय वेबसाइट सुरक्षा सर्टिफिकेट का कारोबार वैश्विक भरोसे की व्यवस्था और स्वतंत्र वेब ट्रस्ट ऑडिट से जुड़ा है।
मंत्रालय ने कहा कि घरेलू डिजिटल सिग्नेचर और ई-साइन सेवाएं इस घटना से प्रभावित नहीं हुईं तथा भारतीय वेबसाइटों और ऐप पर असर सीमित और कम समय के लिए रहा। मामले की जांच के लिए विशेष टीम गठित किए जाने की जानकारी भी दी गई है।
घरेलू सेवाओं पर प्रभाव स्पष्ट करना जरूरी है, लेकिन इसके साथ ही तकनीकी खामी की वजह और सुरक्षा नियंत्रणों की प्रभावशीलता की जांच भी उतनी ही महत्वपूर्ण है।
स्वतंत्र जांच और जवाबदेही की मांग
इंटरनेट फ्रीडम फाउंडेशन (IFF) ने 22 अक्टूबर को ई-मुद्रा, भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) और मंत्रालय को पत्र लिखकर स्वतंत्र ऑडिट, विस्तृत घटना रिपोर्ट और पारदर्शी जांच की मांग की। संगठन ने इस बात पर भी सवाल उठाए कि सार्वजनिक रूप से उपलब्ध सर्टिफिकेट की जानकारी से निजी की निकाली जा सकने की स्थिति कैसे बनी।
इस मामले में मुख्य सवाल यह है कि निजी की जनरेशन की प्रक्रिया में इतनी गंभीर गलती कैसे हुई और स्वतंत्र ऑडिट के दौरान इसे क्यों नहीं पकड़ा गया। साथ ही यह भी जांचना जरूरी है कि सुरक्षा मानकों के पालन में कोई लापरवाही हुई थी या नहीं।
अमेरिका में साइबर घटनाओं से संबंधित भ्रामक खुलासों पर कंपनियों के खिलाफ कार्रवाई के उदाहरण मौजूद हैं। हालांकि, किसी दूसरे मामले में हुई कार्रवाई के आधार पर ई-मुद्रा पर स्वतः समान जुर्माना लगाए जाने की मांग करना उचित नहीं होगा। भारत में किसी भी कार्रवाई का आधार जांच के निष्कर्ष, लागू नियम और कानून का उल्लंघन होना चाहिए।
यूजर्स और वेबसाइट संचालकों को क्या करना चाहिए?
आम इंटरनेट यूजर्स को अपने ब्राउजर और ऑपरेटिंग सिस्टम अपडेट रखने चाहिए। यदि किसी वेबसाइट पर सर्टिफिकेट से संबंधित सुरक्षा चेतावनी दिखाई दे, तो उसे नजरअंदाज नहीं करना चाहिए। सुरक्षा चेतावनियों को हटाने के लिए ब्राउजर की सुरक्षा सेटिंग कमजोर करना भी उचित नहीं है।
वेबसाइट संचालकों और आईटी टीमों को यह जांचना चाहिए कि उनके सिस्टम प्रभावित सर्टिफिकेट पर निर्भर तो नहीं हैं। आवश्यकता होने पर सर्टिफिकेट बदलने, भरोसेमंद वैकल्पिक व्यवस्था अपनाने और संबंधित सॉफ्टवेयर अपडेट करने जैसे कदम उठाए जाने चाहिए।
अब जांच के नतीजों पर टिकी निगाहें
फिलहाल यह कहना जल्दबाजी होगी कि इस घटना में यूजर्स का डेटा चोरी हुआ या सरकार किसी कंपनी को जानबूझकर बचाने की कोशिश कर रही है। इन सवालों का जवाब जांच के निष्कर्षों से ही मिल सकेगा।
सरकार और संबंधित संस्थाओं को यह स्पष्ट करना होगा कि कमजोर निजी की कैसे बनी, सुरक्षा ऑडिट में यह खामी क्यों नहीं पकड़ी गई और भविष्य में ऐसी घटना रोकने के लिए क्या बदलाव किए जाएंगे।
इंटरनेट पर भरोसा केवल HTTPS और ताले के निशान से कायम नहीं रहता। इसके लिए मजबूत तकनीकी व्यवस्था, स्वतंत्र जांच, पारदर्शिता और गलती होने पर जवाबदेही भी जरूरी है।
About The Author
Comments